
Gouvernez tous vos clients OAuth Microsoft Entra ID depuis un seul tableau de bord.
Taco se connecte à Microsoft Entra ID pour inventorier les clients OAuth et OpenID Connect, valider les nouvelles demandes, contrôler les scopes et audiences, et tracer chaque modification.
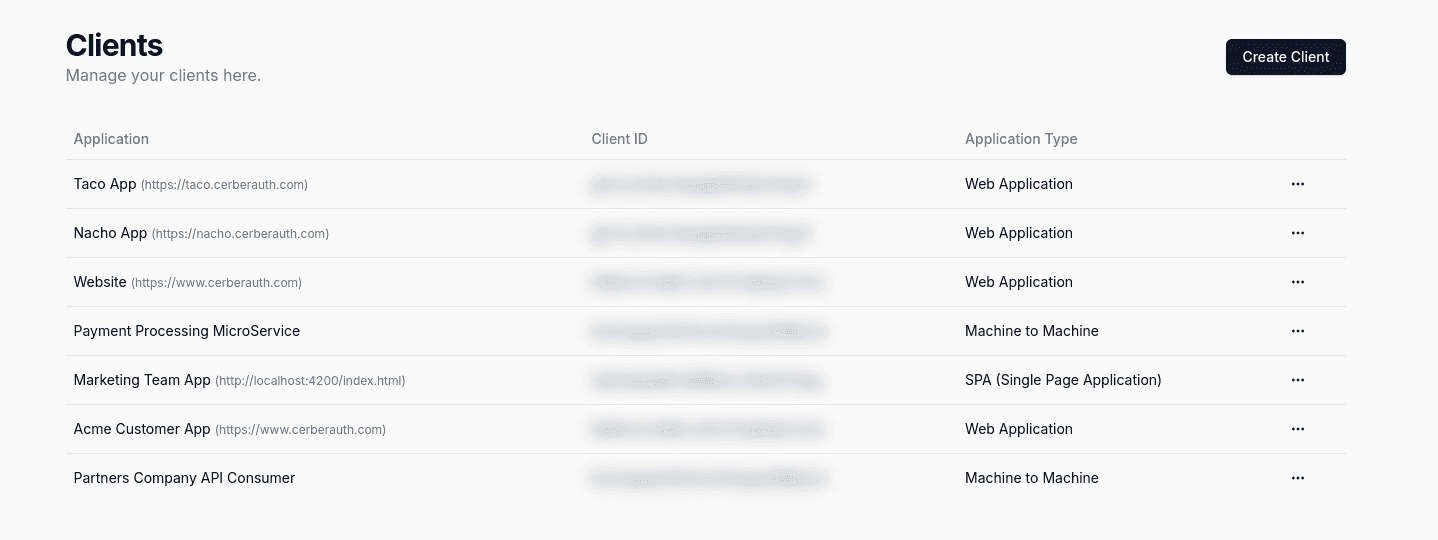
Votre tenant Microsoft Entra ID compte plus de clients OAuth que quiconque ne peut en expliquer.
Chaque équipe enregistre ses propres applications. Les URI de redirection dérivent, les secrets ne sont jamais renouvelés, et personne ne sait qui possède le client ayant un accès complet à l'API. Taco remet de l'ordre dans la gestion des clients Microsoft Entra ID sans changer l'émission des jetons.
À qui appartient ce client Microsoft Entra ID ?
Taco construit l'inventaire de tous les clients OAuth et OpenID Connect de Microsoft Entra ID, avec propriétaires, environnements et métadonnées personnalisées réellement consultables.
Toute personne ayant accès à la console peut créer un client.
Faites passer les demandes de clients Microsoft Entra ID par un circuit de validation et d'approbation. Types de grant, URI de redirection et scopes sont vérifiés selon vos politiques avant la création du client.
Ce client ne devrait pas accéder à cette API.
Révisez et restreignez les scopes et audiences de chaque client, et identifiez d'un coup d'œil les applications qui peuvent appeler vos API les plus sensibles.
Clients OAuth Microsoft Entra ID
Une couche de gouvernance pour vos clients Microsoft Entra ID.
Taco se connecte aux API d'administration de Microsoft Entra ID et gère pour vous les clients OAuth et OpenID Connect : création, mises à jour, approbations et revues.
Microsoft Entra ID continue d'émettre les jetons et d'exécuter vos flux d'autorisation. Taco garantit que les clients qu'il sert sont bien ceux que vous avez approuvés.
Rien à migrer
Les clients Microsoft Entra ID existants sont importés tels quels. Vos applications conservent leurs client IDs et leurs flux.
Politique avant création
Types de grant, URI de redirection et scopes sont validés avant qu'un client n'atteigne Microsoft Entra ID.
Traçabilité complète
Chaque modification, approbation et rotation de secret est enregistrée avec son auteur.
Connectez votre environnement Microsoft Entra ID
Fournissez à Taco des identifiants d'API d'administration pour chaque environnement Microsoft Entra ID à gouverner.
Importez et qualifiez les clients existants
Attribuez propriétaires, environnements et métadonnées aux clients déjà enregistrés dans Microsoft Entra ID.
Appliquez vos politiques clients
Les nouveaux clients et les modifications passent par la validation et l'approbation avant d'être appliqués dans Microsoft Entra ID.
Idéal pour les équipes IAM et plateforme qui utilisent Microsoft Entra ID sur plusieurs équipes ou environnements et doivent savoir quels clients existent et pourquoi.
Chaque client Microsoft Entra ID. Connu, attribué et approuvé.
Taco travaille à côté de Microsoft Entra ID, pas devant. L’émission des jetons reste inchangée — Taco gère la configuration des clients sur laquelle Microsoft Entra ID s’appuie.
🗂️
Un inventaire unique pour tous vos clients Microsoft Entra ID.
Visualisez chaque client OAuth et OpenID Connect enregistré dans Microsoft Entra ID, sur tous les environnements, avec son propriétaire, ses types de grant et sa dernière modification. Ajoutez des métadonnées personnalisées pour refléter le fonctionnement de votre organisation.
billing-web
authorization_code · propriétaire : payments
reporting-batch
client_credentials · propriétaire : data
test-app-2
implicit · propriétaire : inconnu
✅
Validez les clients avant qu’ils n’atteignent Microsoft Entra ID.
Les équipes demandent leurs clients via Taco. Types de grant, URI de redirection et scopes sont vérifiés selon vos politiques, et les demandes sensibles sont soumises au bon approbateur avant toute création dans Microsoft Entra ID.
🛡️
Un historique clair de chaque modification de client.
Créations, changements de scopes, rotations de secrets et approbations sont tracés avec le demandeur et l’approbateur. Quand une revue de sécurité demande pourquoi un client peut appeler une API, vous avez la réponse.
Prêt à commencer ?
Taco se connecte à Microsoft Entra ID pour inventorier les clients OAuth et OpenID Connect, valider les nouvelles demandes, contrôler les scopes et audiences, et tracer chaque modification.
Demander un accès anticipé