
Gouvernez tous vos clients OAuth Okta depuis un seul tableau de bord.
Taco se connecte à Okta pour inventorier les clients OAuth et OpenID Connect, valider les nouvelles demandes, contrôler les scopes et audiences, et tracer chaque modification.
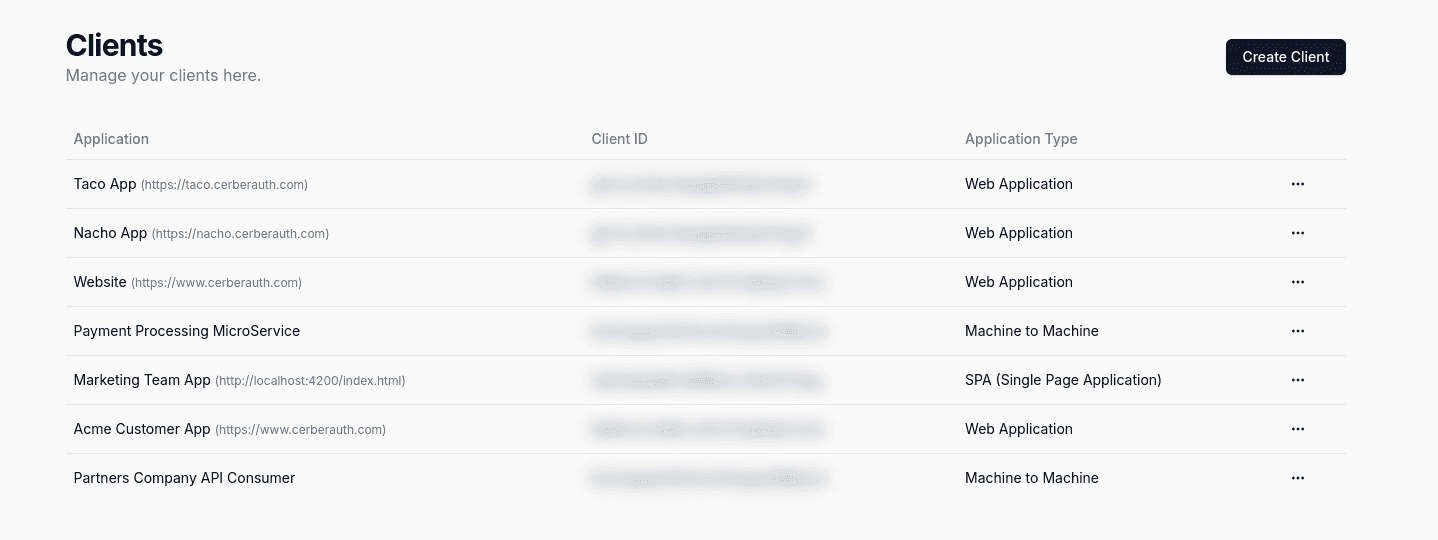
Votre tenant Okta compte plus de clients OAuth que quiconque ne peut en expliquer.
Chaque équipe enregistre ses propres applications. Les URI de redirection dérivent, les secrets ne sont jamais renouvelés, et personne ne sait qui possède le client ayant un accès complet à l'API. Taco remet de l'ordre dans la gestion des clients Okta sans changer l'émission des jetons.
À qui appartient ce client Okta ?
Taco construit l'inventaire de tous les clients OAuth et OpenID Connect de Okta, avec propriétaires, environnements et métadonnées personnalisées réellement consultables.
Toute personne ayant accès à la console peut créer un client.
Faites passer les demandes de clients Okta par un circuit de validation et d'approbation. Types de grant, URI de redirection et scopes sont vérifiés selon vos politiques avant la création du client.
Ce client ne devrait pas accéder à cette API.
Révisez et restreignez les scopes et audiences de chaque client, et identifiez d'un coup d'œil les applications qui peuvent appeler vos API les plus sensibles.
Clients OAuth Okta
Une couche de gouvernance pour vos clients Okta.
Taco se connecte aux API d'administration de Okta et gère pour vous les clients OAuth et OpenID Connect : création, mises à jour, approbations et revues.
Okta continue d'émettre les jetons et d'exécuter vos flux d'autorisation. Taco garantit que les clients qu'il sert sont bien ceux que vous avez approuvés.
Rien à migrer
Les clients Okta existants sont importés tels quels. Vos applications conservent leurs client IDs et leurs flux.
Politique avant création
Types de grant, URI de redirection et scopes sont validés avant qu'un client n'atteigne Okta.
Traçabilité complète
Chaque modification, approbation et rotation de secret est enregistrée avec son auteur.
Connectez votre environnement Okta
Fournissez à Taco des identifiants d'API d'administration pour chaque environnement Okta à gouverner.
Importez et qualifiez les clients existants
Attribuez propriétaires, environnements et métadonnées aux clients déjà enregistrés dans Okta.
Appliquez vos politiques clients
Les nouveaux clients et les modifications passent par la validation et l'approbation avant d'être appliqués dans Okta.
Idéal pour les équipes IAM et plateforme qui utilisent Okta sur plusieurs équipes ou environnements et doivent savoir quels clients existent et pourquoi.
Chaque client Okta. Connu, attribué et approuvé.
Taco travaille à côté de Okta, pas devant. L’émission des jetons reste inchangée — Taco gère la configuration des clients sur laquelle Okta s’appuie.
🗂️
Un inventaire unique pour tous vos clients Okta.
Visualisez chaque client OAuth et OpenID Connect enregistré dans Okta, sur tous les environnements, avec son propriétaire, ses types de grant et sa dernière modification. Ajoutez des métadonnées personnalisées pour refléter le fonctionnement de votre organisation.
billing-web
authorization_code · propriétaire : payments
reporting-batch
client_credentials · propriétaire : data
test-app-2
implicit · propriétaire : inconnu
✅
Validez les clients avant qu’ils n’atteignent Okta.
Les équipes demandent leurs clients via Taco. Types de grant, URI de redirection et scopes sont vérifiés selon vos politiques, et les demandes sensibles sont soumises au bon approbateur avant toute création dans Okta.
🛡️
Un historique clair de chaque modification de client.
Créations, changements de scopes, rotations de secrets et approbations sont tracés avec le demandeur et l’approbateur. Quand une revue de sécurité demande pourquoi un client peut appeler une API, vous avez la réponse.
Prêt à commencer ?
Taco se connecte à Okta pour inventorier les clients OAuth et OpenID Connect, valider les nouvelles demandes, contrôler les scopes et audiences, et tracer chaque modification.
Contactez-nous